«Вредоносного трафика не обнаружено»: как хостинг пытается продать вам воздух, пока L7-боты тихо убивают ваше SEO
Невидимая война в поисковой выдаче: «белое» SEO против «черного» SEO
В современном интернет-маркетинге идет непрерывная и жесткая война. С одной стороны выступают White-Hat разработчики — архитекторы систем, маркетологи , системные веб-мастера и легитимный бизнес. Они вкладывают месяцы труда, выстраивают правильную архитектуру сайтов, создают уникальный контент и играют по правилам поисковых систем, рассчитывая на честное SEO и заслуженные позиции в топе.
С другой стороны действуют «Черные» SEO-специалисты - теневые оптимизаторы, разработчики бот-сетей и их клиенты, заказчики «черного» SEO. Не научившись создать ничего успешного в конкурентной борьбе, они решают уничтожить чужое. Так проще. На рынке открыто существуют теневые сервисы, которые официально предлагают услугу по пессимизации сайтов конкурентов, обещая заказчикам за пару недель обрушить поведенческие факторы вашего ресурса и полностью выкинуть ваш бизнес из топ-выдачи.
Самое страшное в этой ситуации то, что когда эта машина разрушения начинает бить по вашему сайту, те, кому вы платите за безопасность — техническая поддержка хостинга — оказываются абсолютно слепы.
Как «умные» L7-боты обводят вокруг пальца обычную защиту
Когда конкуренты заказывают атаку на ваш сайт, они давно не используют глупый, прямолинейный DDoS-штурм. Они отправляют на ваш ресурс продвинутых, автоматизированных роботов, имитирующих поведение человека на прикладном уровне (Layer 7 модели OSI).
Обычные системы безопасности хостинга ищут критические системные аномалии или перегрузку канала. Но современные паразитные боты действуют тоньше. Вот паттерны, которые мы вскрыли и классифицировали на реальном примере сайтов Turboservice.by и Transmission.by:
- Паттерн «Снежная лавина» (Выкачка ресурсов): Бот заходит на сайт и за сотую долю секунды отправляет десятки параллельных GET-запросов, мгновенно выкачивая тяжелую статику — картинки, шрифты и стили. Для сервера это пиковая нагрузка на бэкенд, а для поисковой системы — сигнал об аномальном поведении.
- Паттерн «Слепой брутфорс CMS» (Перекрестный сканер): Боты бьют без разбора по уязвимостям всех популярных движков. Они будут методично искать скрытые конфигурационные файлы WordPress (
wp-config.php) на сайте, который написан на Laravel, и прощупывать папки Laravel (.env,/vendor/,_ignition) на сайте под управлением WordPress. Цель — найти уязвимость, угнать базу данных или нагрузить сервер генерацией 404-ошибок. - Паттерн «Скрытый скрейпер» (ИИ-кража контента): Роботы и «серые» ИИ-парсеры, которые подчистую сливают ваши тексты, уникальные прайс-листы и структуру каталога. Они полностью вырезают информацию о себе из HTTP-заголовков, маскируясь под обычные iPhone, чтобы их нельзя было отследить стандартными счетчиками аналитики.
Каждый из этих ботов бьет по самому больному — они искусственно ухудшают поведенческие факторы сайта и создают иллюзию «мусорного» трафика. Поисковые системы видят аномальные сессии, делают вывод, что сайт некачественный, и пессимизируют его. Вы теряете позиции, клиенты уходят, а ваш бюджет сгорает.
Драма в тикетах: почему ваш хостинг ничем не поможет
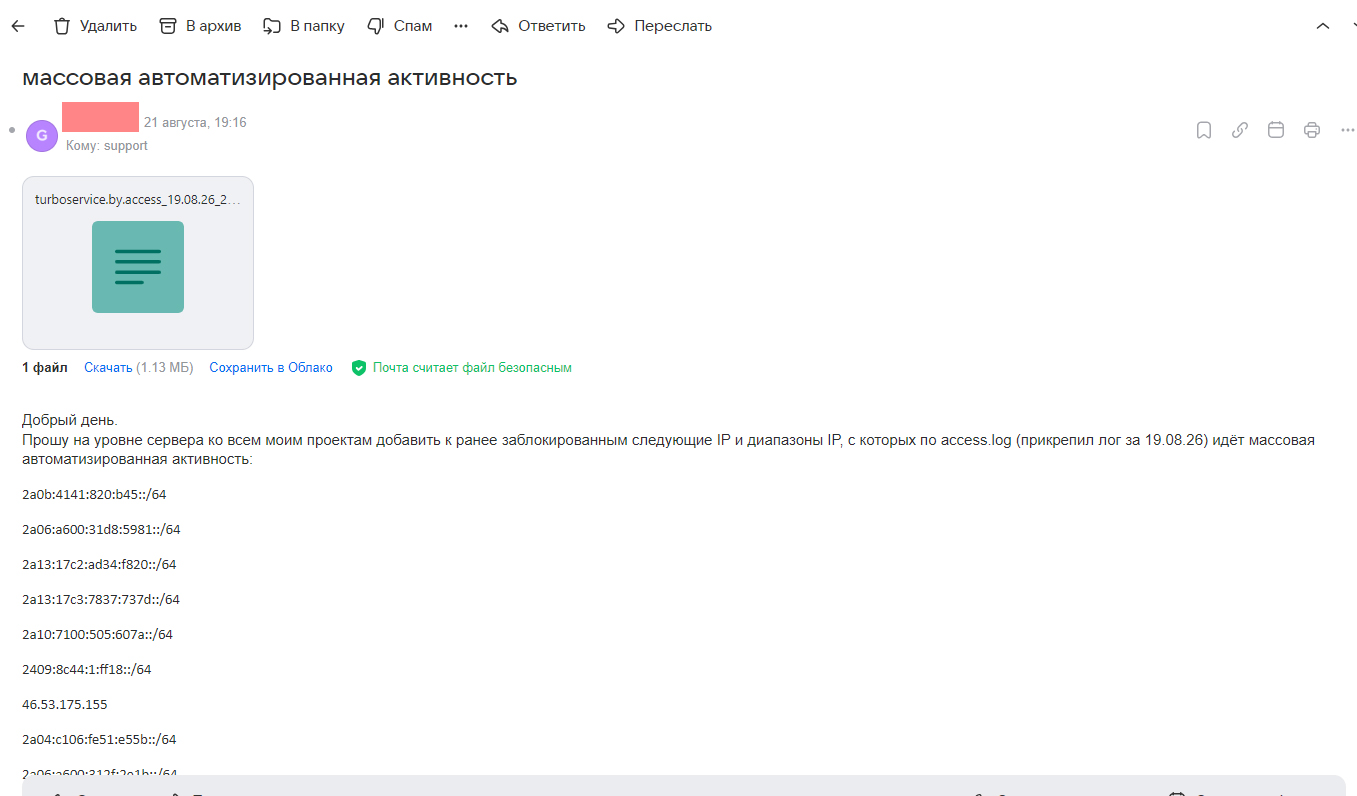
Когда на сайт пошла подобная поведенческая атака, мы выгрузили системный журнал запросов (access.log) и обратились в техподдержку крупного хостинга. Мы потребовали проанализировать логи и заблокировать вредоносные адреса на уровне главного сервера Nginx.
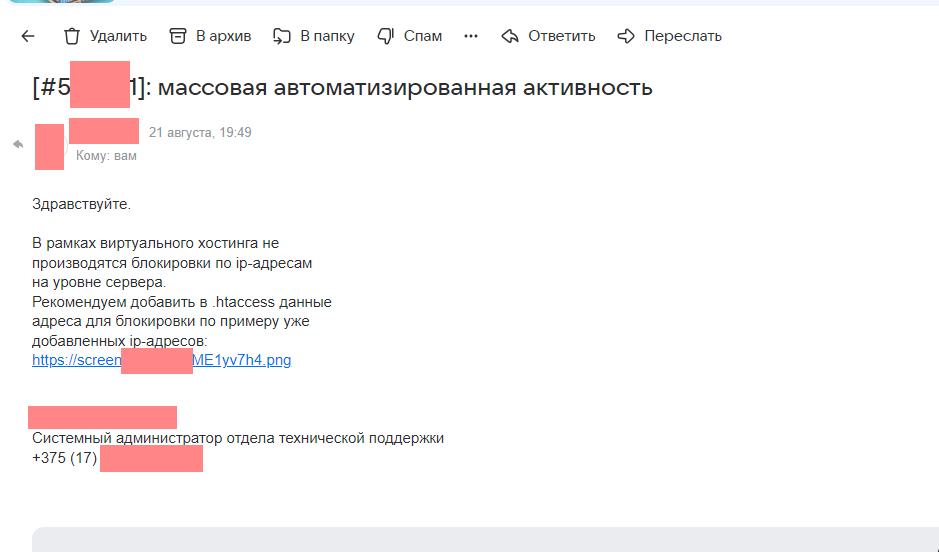
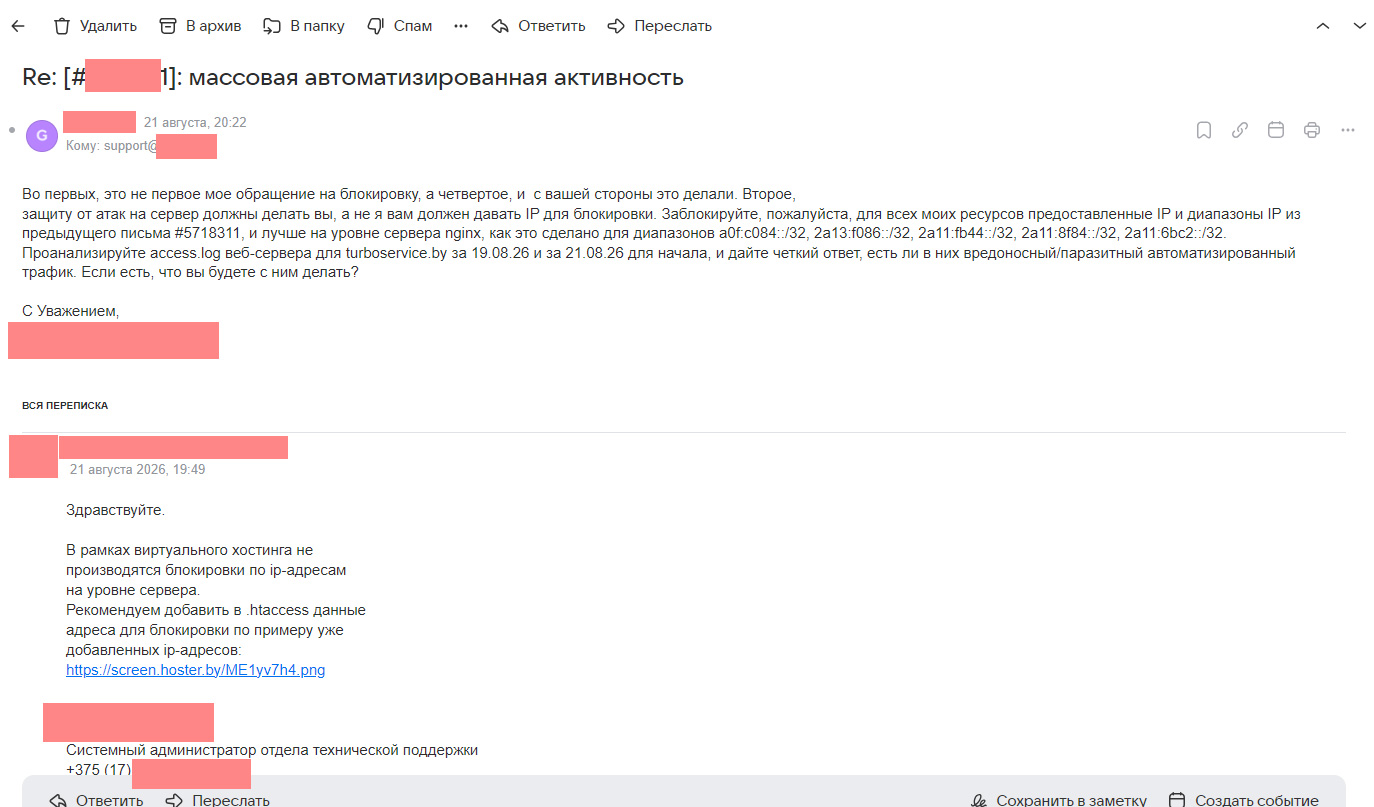
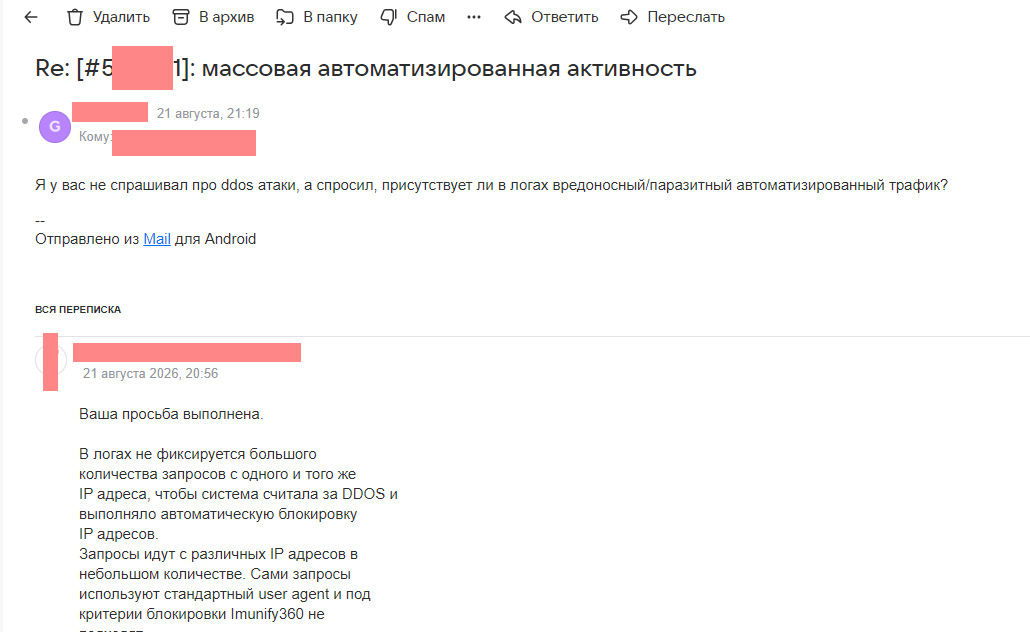
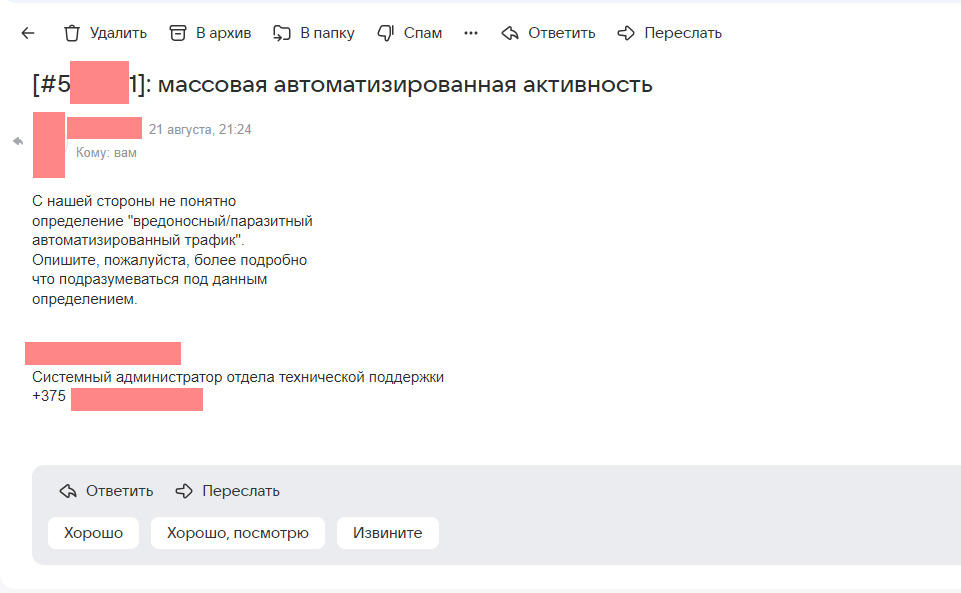
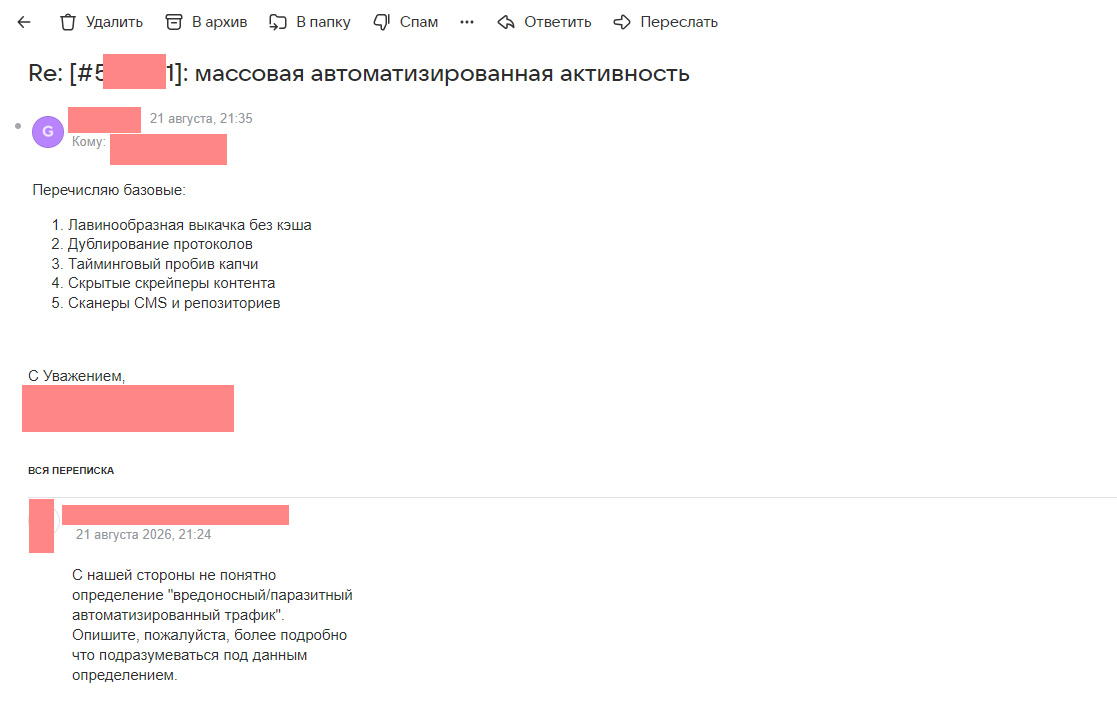
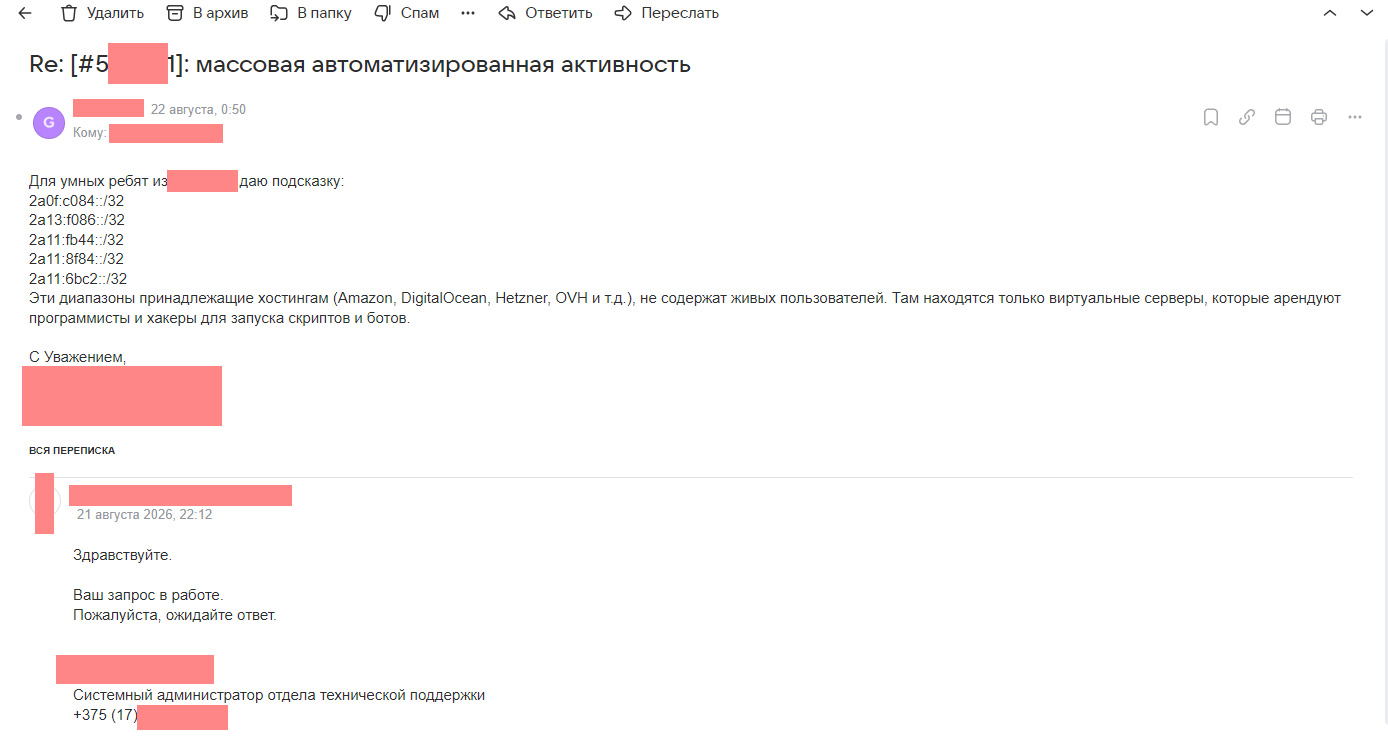
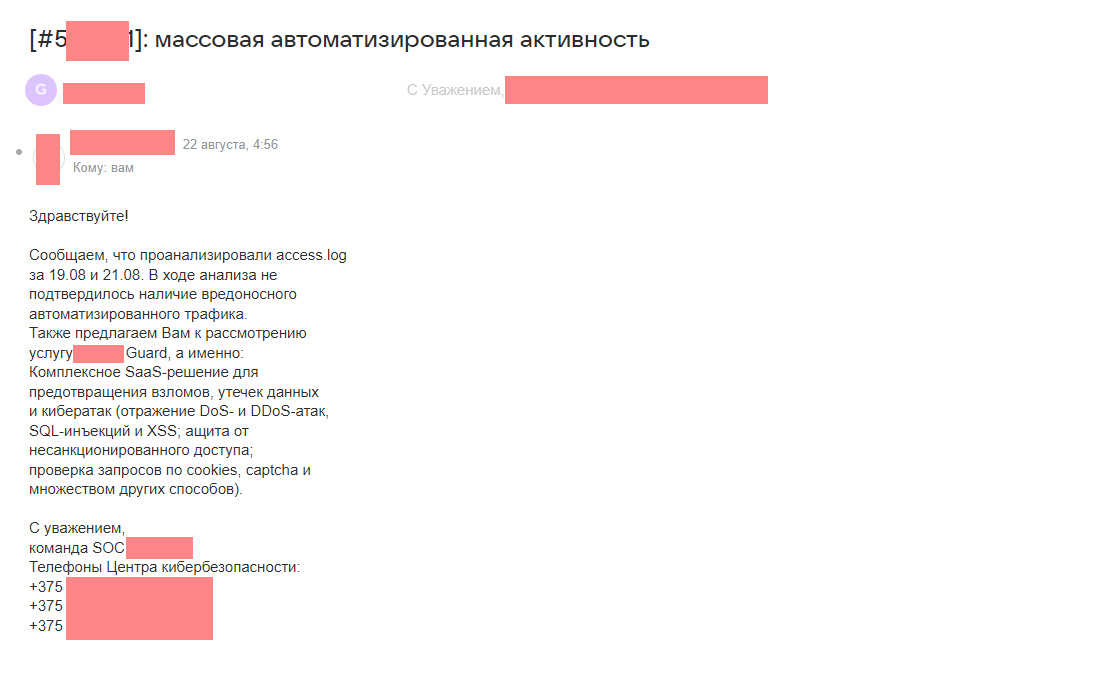
Переписка превратилась в классическую демонстрацию того, как отдел кибербезопасности хостинга полностью оторван от реальности реального SEO-продвижения. Вот как это выглядело (оригинальные скриншоты переписки вы найдете в конце статьи):
Я: Передаю список опасных IP-адресов. Пожалуйста, заблокируйте их на уровне Nginx, атака идет прямо сейчас. Также проанализируйте access.log веб-сервера за 19.08 и 21.08. Дайте четкий ответ: есть ли в них вредоносный/паразитный автоматизированный трафик?
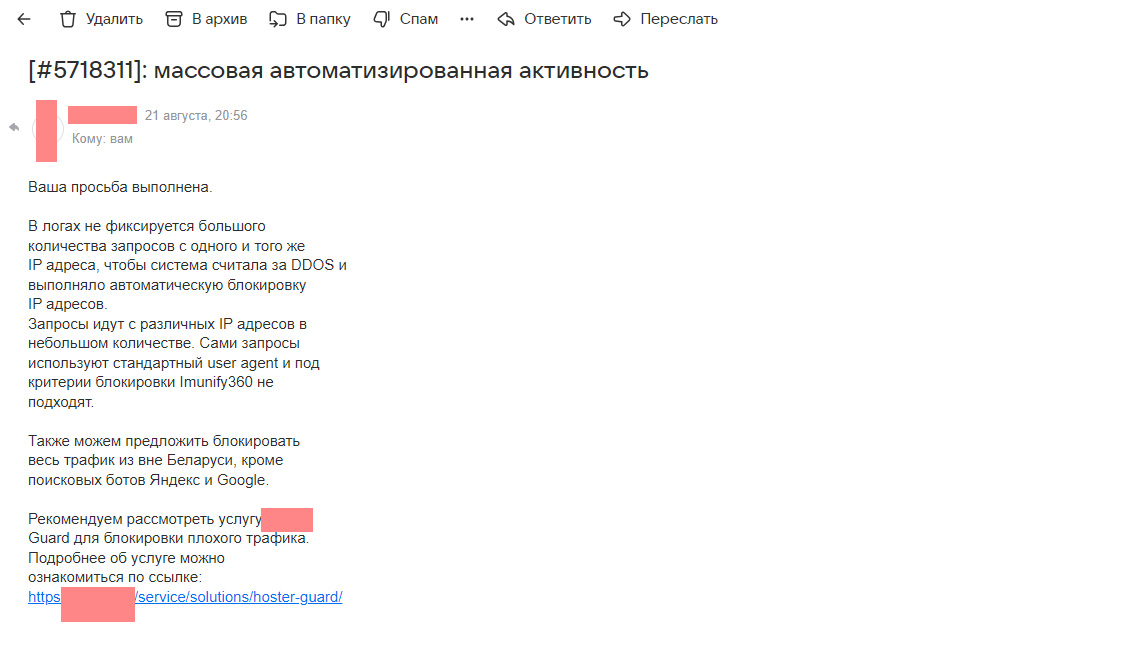
Хостинг: Блокировку выполнили. Но спешим заверить — никакой DDoS-атаки на ваш сайт нет, нагрузка на процессор в норме.
Я: Стоп, я не спрашивал вас про DDoS-атаку. Я спросил конкретно: присутствует ли в логах вредоносный или паразитный автоматизированный трафик, который скликивает сайт и портит поведенческие факторы?
Хостинг: Нам непонятно ваше определение. Что вы имеете в виду под «паразитным трафиком»?
Я: Объясняю на пальцах: массовая выкачка статики за 0 секунд, автоматический перебор папок, скрейперы контента, сканеры уязвимостей. Проверьте логи еще раз.
Хостинг: (Спустя время) Мы всё проверили. В логах всё чисто, вредоносного трафика нет. Но если вы переживаете, мы предлагаем вам рассмотреть нашу платную услугу комплексной защиты — SaaS-решение, которое проверяет запросы по cookies, капче и защищает от ботов.
Вдумайтесь в этот парадокс! Специалисты по кибербезопасности смотрят в лог веб-сервера, видят тысячи ботов, которые имитируют прохождение страниц и ищут системные файлы, и говорят: «Тут всё чисто». Но в следующем же предложении предлагают купить у них дополнительную услугу защиты от... этих самых ботов!
Если хостинг считает, что в логах «всё чисто», то от чего тогда должна защищать их платная система? Хостинг признает угрозу только тогда, когда сервер физически падает и перестает дышать. То, что у вас при этом падает бизнес, позиции в поиске и доверие Google с Яндексом — их не волнует.
Ловушка Freemium: когда автоматическая защита Cloudflare делает только хуже
Осознав бесполезность хостинга, мы перевели сайты под защиту мирового гиганта Cloudflare. Казалось бы, вот оно — спасение. Включаешь встроенный тумблер «Защита от ИИ-ботов» (Bot Fight Mode / AI training crawlers) — и спишь спокойно.
Но тут мы наступили на вторую, гораздо более хитрую коммерческую ловушку .
Через несколько дней после включения автоматической защиты графики кликов в Google Search Console и Яндекс.Вебмастере рухнули практически до нуля. Анализ сырых логов безопасности Cloudflare WAF вскрыл шокирующую правду: бесплатные автоматические фильтры Cloudflare — это «слепой топор».
Они работают на примитивных эвристиках. Когда штатный поисковый робот Googlebot заходил на сайт со специфическим служебным запросом (например, проверить адаптивность дизайна или отрендерить микроразметку Schema.org), Cloudflare видел в его старом юзер-агенте Googlebot/2.1 признаки автоматизации и наглухо блокировал его, выдавая ошибку 403 Forbidden или бесконечную капчу.
При этом в панелях веб-мастеров не всегда отображалась явная ошибка сканирования. Googlebot просто натыкался на стену Cloudflare, не мог прочитать страницу, считал, что сайта больше не существует, и мгновенно выкидывал страницы из индекса.
Это классическая модель прогрева на покупку: бесплатная автоматическая кнопка ломает вам SEO, а поддержка Cloudflare намекает: «Хотите тонкую настройку и отсутствие ложных блокировок поисковиков? Покупайте тариф Pro за $20 или Business за $200 в месяц».
Результат: Ювелирная инженерия кастомных контуров безопасности
Эффективная защита бизнеса — это всегда результат глубокой практической обкатки. Мы отказались от использования стандартных автоматических алгоритмов, которые часто работают вслепую, и развернули собственную, глубоко калиброванную SecOps-архитектуру. Наша многоуровневая система фильтрации разворачивается на глобальных Edge-серверах, ликвидируя угрозы на дальних подступах и полностью избавляя ваш хостинг от паразитной нагрузки.
Мы спроектировали интеллектуальную систему распределения сетевых потоков:
- Фильтр консольного мусора: Бескомпромиссное отсечение любого автоматизированного софта, скриптов автоматизации и хакерских утилит скрытого сканирования. Весь этот паразитный трафик ликвидируется на лету, освобождая ресурсы вашего сервера под реальных покупателей.
- Точечный щит критических путей: Вместо примитивной и слепой блокировки системных директорий, мы развернули гибкую гибридную фильтрацию. Она намертво закрывает уязвимые узлы бэкэнда для взломщиков, но оставляет абсолютно прозрачными служебные файлы и скрипты CMS. Это критически важно, чтобы поисковые системы могли корректно рендерить сложный визуальный дизайн страниц.
- Уничтожение экономики атаки: Попытки массовой отправки фальшивых форм, спама и прощупывания API из-за рубежа автоматически переводятся в режим интеллектуальной проверки. Зарубежные серверные фермы и агрессивные облачные подсети, на которых разворачивают бот-атаки, больше не могут перегружать ваши базы данных. При этом полезные ИИ-ассистенты и поисковые сервисы нового поколения продолжают свободно анализировать контент.
- Бесконечный "Зеленый коридор": Мы создали выделенный контур доверия для официальных поисковых систем. Настоящие роботы-краулеры проходят сквозь защитные фильтры со стопроцентной скоростью. Они мгновенно получают доступ к ядру сайта, картинкам и стилям без малейших задержек или скрытых проверок.
Итог: Экономика атаки конкурентов полностью сломана. Они тратят огромные деньги на аренду бот-сетей и покупку услуг пессимизации, а наш кастомный файрвол изящно уничтожает их трафик на подлете к сайту. Как результат — Яндекс и Google очистили логи от ошибок сканирования, заголовки страниц в поиске восстановились, а позиции и целевой трафик вернулись в норму.
Узнали в этой истории свой бизнес?
Если ваш сайт внезапно начал терять позиции в поиске без видимых причин, если в аналитике лезут странные прямые заходы, а техподдержка хостинга присылает вам стандартные шаблоны в стиле «у вас всё хорошо, сервер работает» — знайте, ваш сайт, скорее всего, прямо сейчас планомерно уничтожают боты конкурентов. Либо вы доверились автоматической защите, которая забанила поисковых роботов.
УСЛУГА: Экспертный аудит логов и построение кастомной защиты Cloudflare WAF
Хватит верить отпискам хостинг компаний и надеяться на автоматические кнопки. Если вы хотите спасти свое SEO, защитить уникальный контент от ИИ-скрейперов и полностью остановить поведенческое скликивание конкурентами — я готов внедрить этот проверенный SecOps-контур на ваш сайт.
Что входит в услугу:
- Глубокий ручной аудит access.log вашего сервера и логов безопасности Cloudflare за любые даты.
- Выявление скрытых L7 паттернов и поведенческих аномалий ботов, которые не видит стандартный брандмауэр хостинга.
- Полное развертывание и ручная калибровка Cloudflare WAF строго под особенности вашей связки CMS или фреймворка (Laravel, WordPress, Bitrix).
- Создание индивидуальных Custom Rules с выстраиванием жестких приоритетов, проверок и точечных функций.
- Блокировка паразитных серверных ферм и опасных ASN без малейшего вреда для официальных поисковых роботов Яндекса, Google и перспективных ИИ-систем поиска.
Заказать поведенческий аудит логов и защитить свой сайт прямо сейчас